
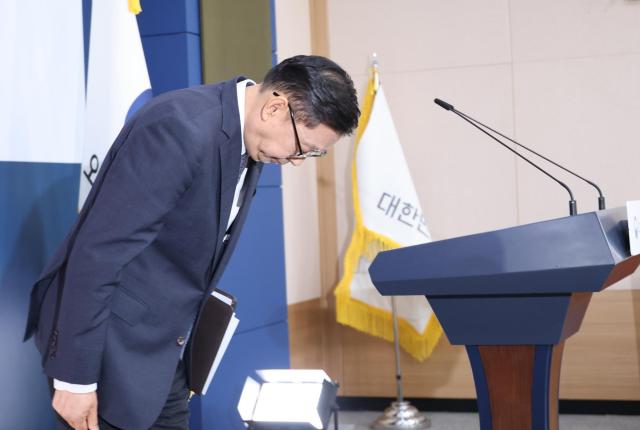
3일 정부서울청사 별관 외교부에서 박두순 외교부 대변인이 대통령 순방단 개인정보 유출 관련 브리핑을 마친 뒤 인사하고 있다. [사진=연합뉴스]
이재명 대통령 부부 등 공군 1호기 탑승자 168명 개인정보가 5개월간 온라인에 유출된 것으로 알려지면서 정부의 보안 관리 체계가 도마에 올랐다. 현재까지 외부 해킹에 따른 유출인지는 확인되지 않았으며, 자료 관리 과정에서 유출됐을 가능성도 배제할 수 없는 상황이다. 북한 등 사이버 공격 위협이 커지는 상황에서 대통령과 핵심 정부 인사들 개인정보가 외부에 노출됐다는 점에서 파장이 확산하고 있다. 정부는 국가정보원을 중심으로 공공부문 사이버 보안 체계 전반을 점검하기로 했다.
외교부는 3일 정부서울청사에서 현안 브리핑을 열어 유출 경위에 대해 자체 조사를 진행하고 있다고 밝혔다. 박두순 외교부 대변인은 “사전에 해당 유출 사실을 확인한 즉시 관계기관에 수사와 조사를 요청했다”며 “유출 경위 파악을 위한 조사를 진행 중”이라고 말했다.
앞서 지난 6월 해외 악성코드 검사 사이트에 ‘1호기 탑승자 명단’이라는 엑셀 파일이 게시된 뒤 5개월간 유료 회원 누구나 열람할 수 있는 상태로 방치된 것으로 확인됐다. 해당 파일은 이 대통령의 유럽 순방 일주일 전 게시됐으며 대통령 부부와 핵심 국무위원, 청와대 수행원, 출입기자 등 168명 개인정보가 담긴 것으로 알려졌다.
대통령을 비롯한 주요 인사 개인정보가 장기간 외부에 노출됐지만 외교부는 아직 정확한 유출 경로를 파악하지 못한 상태다.
외교부는 유출된 공군 1호기 탑승자 명단이 외교부에서 작성하는 문서 양식과 유사하다고 설명했다. 외교부 당국자는 이날 “(유출 문서가) 외교부 문서 형식은 맞다”면서도 “엑셀시트 형식이니까 공문서 형태는 아니다”고 말했다. 이어 “외교부가 정상 순방 행사를 총괄하는 기관으로서 정보를 취합해 작성하게 돼 있다”며 “외교부에서 작성하는 양식과 유사하다는 것”이라고 설명했다.
당국자는 “메일 시스템이나 대외 소통 창구 등 우리 시스템에 대한 긴급 보안점검을 실시했다”며 “바이러스 검사 사이트에 파일이 게시된 시점에 자료 유출이나 무단 해킹, 비정상 접근 등은 확인하지 못했다”고 말했다. 이어 “외교부 직원이 벌인 일이라고 예단하기 어렵다”며 “경위가 드러나면 합당한 조치가 있을 것”이라고 덧붙였다.
일각에서는 유료 사이트인 만큼 회원 정보를 통해 파일 게시자를 특정할 수 있다는 관측도 나온다. 이에 대해 외교부 당국자는 “외교부에서 해당 사이트에 사용하는 공용 메일은 없는 것으로 알고 있다”며 “통상적으로 사용하는 사이트는 아니다”고 말했다.
외교부 외 다른 기관에서 정보가 유출됐을 가능성에 대해서는 “평가할 사안은 아니다”며 “조사 결과를 예단하기에는 수사 초기인 상황”이라고 선을 그었다.
외교부는 개인정보 유출 피해자들에 대한 여권 재발급에도 속도를 내고 있다고 설명했다. 당국자는 “대통령 부부는 재발급됐으며 다른 피해자들에 대한 재발급 절차도 진행 중”이라고 말했다. 조현 외교부 장관도 재발급 절차를 밟고 있는 것으로 알려졌다.
정부의 보안 관리 능력에 대한 비판이 커지는 가운데 국가정보원도 공공부문을 대상으로 긴급 보안점검에 나섰다. 북한의 사이버 공격과 금융권 해킹이 잇따르는 상황에서 정부 정보시스템의 취약성을 선제적으로 점검하겠다는 취지다.
국정원은 이날 금융권 해킹 사고를 계기로 지난달 22일 중앙부처와 지방자치단체 등 2100여 개 기관에 체크리스트를 활용한 자체 보안점검을 요청했다고 밝혔다. 공공부문 주요 정보통신기반시설의 정보시스템에 대해서는 국정원이 직접 인터넷 접점에 대한 취약점을 점검하기로 했다.
북한의 사이버 공격 수법도 갈수록 고도화하고 있다. 북한 연계 해킹조직은 지난 8~9월 한국 이용자를 겨냥한 맞춤형 피싱 문서 100여 개를 인공지능(AI)으로 제작한 정황이 확인됐다. 최근 미국 연방수사국(FBI)은 8조원대 가상자산이 탈취된 바이낸스 해킹 배후로 북한 해킹조직 ‘트레이더트레이터’를 지목했다.
우주성·이건희 기자wjs89@ajunews.com
기자의 다른기사
©'5개국어 글로벌 경제신문' 아주경제. 무단전재·재배포 금지






