
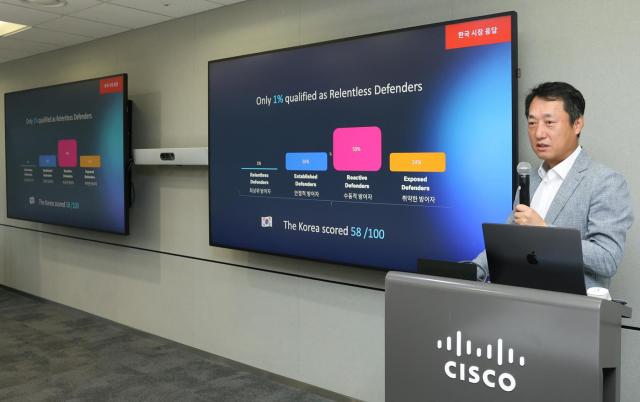
인공지능(AI)이 사이버 공격 속도를 끌어올리면서 국내 기업의 보안 대응 체계에도 경고등이 켜졌다. 시스코 조사 결과 한국 기업의 사이버 방어 역량은 글로벌 평균을 밑돌았고, 보안·네트워크·IT 조직 간 단절과 분산된 데이터가 신속한 대응을 가로막는 요인으로 나타났다.
시스코는 13일 서울 강남구 아셈타워에서 'AI 시대의 사이버보안'을 주제로 미디어 간담회를 열고 '릴렌트리스 디펜스 보고서'를 공개했다. 릴렌트리스 디펜더는 사이버 방어 역량이 높은 상위 조직군을 의미한다.
자틴 사치데바 시스코 APJC 최고 보안 아키텍트는 "제로 트러스트와 네트워크 분리, 접근권한 관리 등 기본적인 보안 조치를 강화하면서 AI를 활용해 탐지 및 대응 속도를 높여야 한다"고 강조했다. 최근 국내 사이버 공격 사례를 분석한 결과, AI가 공격 속도를 높이는 데 쓰였지만 실제 공격은 이미 알려진 취약점과 일반적인 공격 경로를 통해 이뤄졌다는 설명이다.
황성규 시스코코리아 보안사업총괄 상무는 "국내 기업의 사이버 방어 역량은 58점으로 글로벌 평균 64점을 밑돌았다"며 "릴렌트리스 디펜더 비중도 글로벌 8%에 비해 한국은 1%에 그쳤다"고 설명했다. 보고서는 전 세계 30개국 보안 전문가 8000명을 대상으로 진행됐다.
국내 기업의 보안 대응 과정에서는 조직 간 협업과 데이터 활용의 한계도 나타났다. 보안·네트워크·IT 조직이 관련 정보와 도구를 공유하며 하나의 팀처럼 운영한다고 답한 비율은 한국이 24%로 글로벌 41%를 밑돌았다.
국내 응답자의 44%는 위협 탐지·대응보다 여러 시스템에 흩어진 데이터를 수집·연결하는 데 더 많은 시간을 쓰고 있다고 답했다. 시스코는 조직 간 협업과 데이터 접근성을 높여 대응 시간을 단축해야 한다고 봤다.
AI 에이전트 확산에 따라 권한 관리도 새로운 보안 과제로 떠오르고 있다. AI 에이전트가 기업 데이터와 애플리케이션에 직접 접근해 업무를 수행하는 사례가 늘면서다.
사치데바 최고 보안 아키텍트는 "AI 에이전트에 사용자의 권한을 그대로 부여해서는 안 된다"고 강조했다. 에이전트가 수행하는 업무와 접근하려는 데이터 등을 파악해 필요한 범위에서만 권한을 부여해야 한다는 설명이다.
시스코에 따르면 AI 에이전트가 침해됐을 때 이를 탐지하고 대응할 수 있다고 답한 비율은 글로벌 54%였지만 한국은 37%에 머물렀다.
시스코도 AI 확산에 맞춰 사이버보안 사업 역량을 강화하고 있다. 2024년 약 280억달러에 인수한 스플렁크의 데이터 분석·옵저버빌리티 역량을 기존 네트워크, 보안 사업과 연계해 위협 탐지·대응에 활용하고 있다.
네트워크와 보안을 별도로 관리하기보다 관련 데이터를 함께 파악해야 한다는 필요성도 제기됐다. AI 에이전트가 네트워크를 통해 데이터와 애플리케이션 등에 접근하는 만큼 엔드포인트 정보와 네트워크상 행동을 함께 분석해야 이상 징후를 파악할 수 있다는 것이다.
한편 이날 시스코는 AI 에이전트의 접근 권한과 활동을 통제할 수 있는 클라우드 기반 보안 솔루션 '시스코 시큐어 액세스'를 소개했다. 시스코 시큐어 액세스는 제로 트러스트 원칙을 기반으로 사용자와 AI 에이전트의 애플리케이션·데이터 접근을 관리하고, 비인가 접근이나 보안 정책을 위반하는 행위를 탐지·차단하는 기능을 제공하는 것이 특징이다.
사치데바 최고 보안 아키텍트는 "시스코 시큐어 액세스를 활용하면 AI 에이전트가 접근하는 도구와 MCP 서버, 데이터 등을 파악하고 허용된 범위를 벗어난 행동을 탐지·차단할 수 있다"고 설명했다.
©'5개국어 글로벌 경제신문' 아주경제. 무단전재·재배포 금지






